- Unidades da FarMelhor
- +450
- Presente em todo o território
- Nacional
“Houve uma mudança de metodologia de trabalho e por consequência a utilização efetiva do checklist operacional ajudou do ponto de vista de trazer uniformidade da informação.”
Segurança e permissões
Cada pessoa vê só o que o cargo exige: perfis de acesso, permissão por módulo, menu, tela e registro, e 2FA no login.
Autenticação de dois fatorescódigo enviado por e-mail
Permissão por módulomenu, tela e registro
Usada por +1.750 marcas



O que é
Gestão de acessos é a rotina que define quem entra no sistema, o que cada pessoa enxerga e o que faz em cada tela: o controle de acesso lógico, com perfis de acesso e permissões de usuário. No SULTS, o administrador agrupa as pessoas em perfis de acesso, as visões, e libera módulos, menus, telas e registros conforme o cargo, a região e a unidade.
Ele fica dentro do software, e não na porta: a catraca protege a entrada física, e as permissões protegem a informação. Em uma empresa com +300 unidades e 2.800 colaboradores, a mesma configuração vale para os +25 módulos, na web e no aplicativo, e o histórico de login mostra quem entrou e quando. A proteção da nuvem, da rede e dos dados está na Central de Confiança.
| Nível | O que define | Exemplo |
|---|---|---|
| Visão (perfil de acesso) | Os módulos que o cargo usa | O gerente de loja entra em Checklist e Comunicados; a diretoria vê os painéis da empresa |
| Menu | O que aparece dentro de cada módulo | Relatórios liberado, Configurações fechado |
| Tela e ação | Visualizar, inserir, editar ou excluir | O supervisor regional edita; o atendente só visualiza |
| Dado (registro) | Quais registros a pessoa enxerga na tela | Cada regional vê apenas as unidades da própria região |
Os quatro níveis se combinam na mesma visão, e uma única configuração vale para os +25 módulos, na web e no aplicativo.
Quer ver as visões montadas com os cargos da sua empresa?Um especialista configura uma visão de diretoria e uma de loja e mostra a diferença na tela, ao vivo.
+92 mil unidades gerenciadas em alimentação, saúde, educação, varejo, serviços, construção e indústria. De cinco a milhares de unidades, em qualquer segmento.
Solicitar demonstração












Como funciona
Da visão por cargo ao histórico de login, a gestão de acessos fica em um só lugar e governa todos os módulos que as equipes usam.
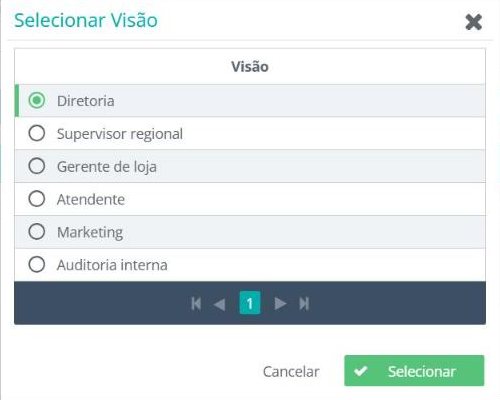
Cada visão é um perfil de acesso que reúne os módulos de um cargo. A empresa monta as visões do jeito que o organograma funciona, da diretoria ao atendimento.
Diretoria, supervisor regional, gerente de loja, atendente, marketing e auditoria interna, cada uma com os seus módulos.
Rede, regional, unidade, campo, administrativo ou financeiro: as visões seguem o organograma, e não o contrário.
Um cargo novo ou uma região reorganizada muda a visão, e todas as pessoas do grupo passam a enxergar o mesmo conjunto.
Dentro de cada visão, o administrador escolhe o que fica aberto em três níveis e o que a pessoa pode fazer em cada tela. O acesso deixa de ser tudo ou nada.
Quais módulos a visão enxerga: Checklist sim, Compras não.
Quais menus dentro do módulo: Relatórios sim, Configurações não.
Em cada tela, visualizar, inserir, editar ou excluir, conforme o nível de autoridade do cargo.
Na mesma tela, cada pessoa vê só os dados da própria unidade ou região, com acesso completo ou acesso restrito.
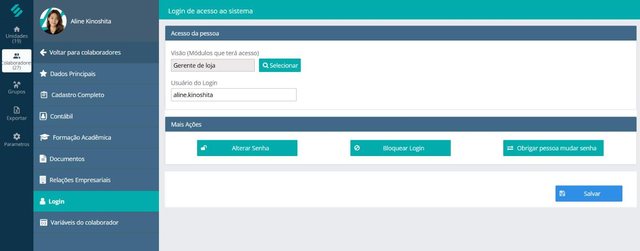
No cadastro do colaborador, a tela de login de acesso ao sistema guarda a visão da pessoa e o usuário. Dali mesmo o administrador cuida da senha e do bloqueio.
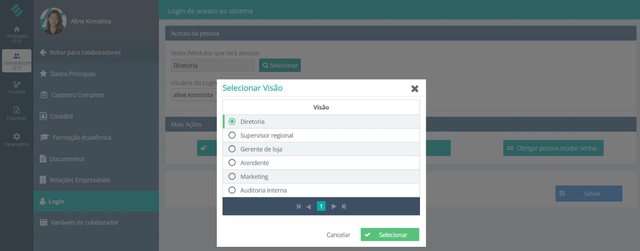
O campo de visão define os módulos a que a pessoa terá acesso, e trocar de cargo é trocar a visão.
O administrador redefine a senha ou obriga a pessoa a mudar a senha no próximo acesso.
Quem sai da empresa perde o acesso a todos os módulos com uma ação, sem depender de TI.
Além da senha, um código enviado por e-mail confirma o login.
Com os acessos configurados, a gestão acompanha quem entra, o que foi alterado e como as integrações se comportam, com dado para auditorias e conformidade.
Pesquisa pelo nome do colaborador, com data e hora de cada acesso, do mais recente ao primeiro.
Registro detalhado em log com as operações de atualização e exclusão feitas por cada usuário.
A equipe técnica gera, monitora e revoga tokens, com relatório de sucesso e falha por requisição.
O histórico mostra contas que não entram há tempo, e o administrador revê a visão ou bloqueia o login.
+1.750 marcas e +92 mil unidades operam no SULTS, com o mesmo controle de acesso governando os +25 módulos. FarMelhor, Rede Vistorias e Milky Moo contam nos cases como organizaram a operação na plataforma.
30 minutos, ao vivo, com um especialista. Ou tire uma dúvida rápida pelo WhatsApp.
Recursos
Controle de acesso e permissões para equipes de qualquer tamanho: o módulo de Segurança faz parte da plataforma SULTS e funciona como o gerenciador de permissões de todos os módulos, com um cadastro de usuários, uma regra de acesso e um histórico.
Visões por cargo, área ou região, com os módulos de cada uma, no princípio do menor privilégio. Trocar uma pessoa de cargo é trocar a visão dela no cadastro.
Módulo, menu e tela, com visualizar, inserir, editar e excluir definidos tela por tela: controle granular, sem acesso tudo ou nada.
Dentro da mesma tela, cada usuário vê apenas os registros da própria unidade ou região, com acesso completo ou restrito.
Além da senha, um código enviado por e-mail confirma o login, e uma senha vazada deixa de bastar para entrar.
Data e hora de cada acesso por colaborador, pesquisado pelo nome, para ver quem usa a plataforma e responder auditorias.
Bloquear login, alterar senha e obrigar a pessoa a mudar a senha, na própria ficha do colaborador.
Registro de auditoria em log, com as operações de atualização e exclusão feitas por cada usuário na operação.
Geração, monitoramento e revogação de tokens, com relatório de sucesso e falha em cada requisição.
Logotipo na tela de login e cor da marca refletida na Universidade Corporativa, no Marketing e nos Comunicados.
Segurança de dados
O controle de acesso cuida de quem vê o quê. Por baixo dele, a SULTS protege a infraestrutura, a rede e os dados de cada cliente, e os dados são de propriedade do cliente.
Nuvem
Infraestrutura monitorada 24 horas por dia, 7 dias por semana, com acesso remoto restrito a um pequeno grupo autorizado.
Isolamento
Cada cliente tem subdomínio próprio, no formato nomedocliente.sults.com.br, e os dados de serviço ficam logicamente separados dos demais.
Criptografia
Todo o tráfego passa por TLS sobre HTTPS, com HSTS ativo nas conexões web e cookies de autenticação marcados como seguros.
Backup
Backup completo uma vez por semana e incremental todos os dias, com AWS Backup e retenção de três meses.
Monitoramento
Registros de evento, auditoria, falhas, administrador e operador, analisados de forma automática e guardados em servidor isolado.
Equipe SULTS
A equipe da SULTS segue privilégio mínimo e permissões por função, e o ambiente de produção exige senha forte, autenticação de dois fatores e chaves SSH.
Detalhes na Política de Segurança e, para o questionário do seu time de TI, na Central de Confiança.
Cases
O controle de acesso é a base de todos os módulos que estas empresas usam: cada equipe entra na mesma plataforma e vê o que a função pede.
“Houve uma mudança de metodologia de trabalho e por consequência a utilização efetiva do checklist operacional ajudou do ponto de vista de trazer uniformidade da informação.”
+75Unidades da Rede Vistorias
“O SULTS também nos ajuda muito na parte da comunicação com as nossas unidades [...] Dessa forma a gente tem um relacionamento muito melhor com os gestores dessas nossas unidades.”
 Jonatan MatschulatCofundador e Diretor de Marketing da Rede Vistorias
+900Franquias da Milky Moo
“SULTS veio muito com esse objetivo da gente dar uma centralizada na comunicação, uma comunicação reta, assertiva, que o nosso franqueado saiba onde tá aquela informação que ele tá procurando.”
 Eder MarcolinoCOO da Milky Moo
Demonstração ao vivo
Um especialista monta as visões com o cenário da sua operação e mostra o caminho do cadastro da pessoa até o histórico de login.
O que você vê em 30 minutos
São 4 campos: nome, e-mail corporativo, WhatsApp e empresa. A agenda abre em seguida para você escolher o dia e o horário.
Prefere conversar antes?
Chamar no WhatsAppComparativo
Três jeitos de dar acesso às equipes. O controle de acesso centralizado reúne o cadastro, a regra e o histórico em um só lugar, e a revisão de acessos vira rotina.
| Critério | Login compartilhado | Sistemas separados | Controle de acesso no SULTS |
|---|---|---|---|
| Quem vê o quê | Todos veem tudo | Uma regra diferente em cada sistema | Visão por cargo, com módulo, menu, tela e registro |
| Saída de um colaborador | Trocar a senha de todo mundo | Desativar a conta em cada sistema | Bloquear login uma vez, e vale para os +25 módulos |
| Mudança de cargo | Nada muda | Ajustes em vários lugares | Trocar a visão da pessoa no cadastro |
| Senha | Uma senha circulando entre pessoas | Uma senha por sistema | Senha pessoal, 2FA por e-mail e troca obrigatória |
| Rastreabilidade | Impossível saber quem fez | Registros espalhados | Histórico de login e registro de auditoria |
| Celular | Login dividido no aparelho | Um aplicativo por sistema | O mesmo acesso no aplicativo Android e iOS |
Segurança e LGPD na SULTS
O controle de acesso é uma peça da proteção de dados. As outras têm página própria, com o que a SULTS publica e o que o seu time controla.
Segurança, privacidade e LGPD reunidas para o questionário do seu time de TI e de compras.
Infraestrutura, rede, criptografia, backup, registros e acesso administrativo, na versão vigente.
Termos com bloqueio de tela, assinatura eletrônica e relatório de quem assinou.
O roteiro para segregar dados por unidade e controlar o acesso em redes.
Os +25 módulos operando com centenas de unidades e milhares de usuários.
Documentação da API REST da SULTS, com detalhes por módulo e autenticação por token.
Antes de decidir
As perguntas que aparecem na primeira conversa com TI, compras e operação, respondidas com o que o SULTS entrega hoje.
A implantação é um serviço contratado uma única vez, conduzido por um time dedicado da SULTS, que configura a plataforma com a estrutura real da empresa: unidades, cargos, usuários e visões.
Como funciona a implantaçãoHospedagem, isolamento, criptografia, backup e LGPD estão publicados. O seu time envia o questionário, a lista de documentos ou as cláusulas pela Central de Confiança.
Abrir a Central de ConfiançaSim, por API REST documentada, com tokens gerados e revogados no próprio módulo. A partir do plano Professional, a assinatura inclui +150 integrações via API.
Guia do DesenvolvedorNão. O módulo de Segurança está incluído na plataforma, e a assinatura é cobrada por usuário ou por unidade, conforme a operação, com os +25 módulos na mesma conta.
Ver os planosVale. Desde o plano Starter, a SULTS é acessada pela web e pelo aplicativo nativo para Android e iOS, sem cobrança à parte e com os mesmos usuários e permissões do acesso web.
Ver o aplicativo de checklistO SULTS tem +92 mil unidades e +600 mil usuários na plataforma. Quanto mais gente e mais unidades, mais o controle centralizado de permissões faz diferença.
Plataforma para grandes redesDúvidas antes da demonstração
Atendimento de segunda a sexta, das 8h às 18h.
Time comercial da SULTSAtende pelo WhatsApp e pelo 0800
Gestão de acessos é a rotina que define quem entra no sistema, o que cada pessoa enxerga e o que faz em cada tela, com controle de acesso e permissões de usuário. No SULTS, o administrador agrupa as pessoas em perfis de acesso, as visões, e libera módulos, menus, telas e registros conforme o cargo, a região e a unidade.
Controle de acesso é o conjunto de regras que decide quem pode entrar em um lugar ou usar um recurso. O controle físico cuida de portas e catracas. O controle de acesso lógico cuida de sistemas e dados: login, senha, perfis e permissões. O SULTS é um sistema de controle de acesso lógico, que protege a informação de cada unidade.
Na segurança da informação, os modelos mais citados são o discricionário, em que o dono do recurso decide quem acessa, o obrigatório, por níveis de classificação, e o baseado em função, conhecido como RBAC, em que o cargo define o acesso. O SULTS segue o modelo por função, com visões, e soma o filtro por registro.
Gestão de identidade e acesso, ou IAM, é o conceito mais amplo: cuida da identidade digital de cada pessoa em todos os sistemas. A gestão de acessos, também chamada de gerenciamento de acesso, concede, revisa e revoga permissões. No SULTS, ela fica em um só lugar, com visão por cargo, bloqueio de login e histórico por colaborador.
Perfil de acesso é o conjunto de permissões dado a um grupo de pessoas com a mesma função. No SULTS, o perfil se chama visão: diretoria, supervisor regional, gerente de loja, atendente, marketing ou auditoria interna, por exemplo. Cada visão tem os seus módulos, menus e telas, e cada colaborador pertence a uma visão.
São quatro níveis combinados. A visão define os módulos, o menu define o que aparece dentro de cada módulo, a tela define as ações de visualizar, inserir, editar ou excluir, e o dado define quais registros a pessoa enxerga. Assim, o gestor regional vê o consolidado da região dele e o gerente de loja, só a loja dele.
O login no SULTS fica no botão Entrar, no topo do site, que leva a app.sults.com.br. O colaborador entra com o usuário e a senha que o administrador definiu na tela Login de acesso ao sistema e, com a autenticação de dois fatores, confirma o código enviado por e-mail. Senha esquecida ou login bloqueado? Quem resolve é o administrador.
A permissão por tela define se o usuário abre uma tela e o que pode fazer nela. O controle de acesso por dados vai ao registro: na mesma tela, cada pessoa vê só os dados da própria função. Dois gerentes regionais abrem o mesmo relatório, e cada um vê apenas as unidades da própria região.
O princípio do menor privilégio diz que cada pessoa deve ter só o acesso necessário para a própria função, e nada além. No SULTS, ele se aplica com visões enxutas por cargo, ações liberadas tela por tela e filtro por registro. A própria equipe da SULTS segue privilégio mínimo e permissões por função.
A autenticação de dois fatores adiciona uma segunda etapa ao login: além da senha, o usuário informa um código enviado ao e-mail dele. Se a senha vazar, quem tenta entrar continua sem o código. É uma proteção direta contra phishing e roubo de credenciais, sem atrapalhar quem usa a plataforma para executar a operação.
Na ficha do colaborador, a tela de login de acesso ao sistema tem a ação Bloquear login. O administrador da empresa faz isso em minutos, sem depender de TI, e o bloqueio vale para todos os módulos e para o aplicativo. Quem muda de cargo ou de unidade não precisa ser bloqueado: basta trocar a visão.
Na mesma tela de login do colaborador, o administrador tem as ações Alterar senha e Obrigar pessoa mudar senha. A primeira redefine a senha na hora. A segunda faz a pessoa criar uma senha nova no próximo acesso, útil depois de um compartilhamento indevido, na entrega do primeiro acesso ou em uma revisão periódica de acessos.
O administrador pesquisa pelo nome do colaborador e vê cada acesso à plataforma, com data e hora, do mais recente ao primeiro. Além disso, o SULTS oferece registro detalhado de auditoria em log, com as operações de atualização e exclusão feitas pelo usuário. Com isso, a empresa identifica contas inativas e responde auditorias com dados.
Sim. As visões e permissões configuradas no módulo de Segurança se aplicam aos +25 módulos da SULTS, sem configuração módulo a módulo. O aplicativo nativo para Android e iOS, incluído desde o plano Starter, usa os mesmos usuários e permissões do acesso web: quem trabalha em campo ou na loja vê só o que foi liberado.
O módulo de Segurança tem uma área para a equipe técnica gerar, monitorar e revogar tokens de API em ambiente seguro. Um relatório mostra o status de sucesso ou falha de cada requisição, então um problema de integração com ERP, CRM ou outro sistema aparece antes de afetar a operação. A documentação está em developers.sults.com.br.
A infraestrutura fica na AWS, cada cliente tem subdomínio próprio e dados logicamente separados, o tráfego passa por TLS com HSTS ativo e há backup completo semanal e incremental diário, com retenção de três meses. Os dados são do cliente e não são compartilhados sem consentimento. O resumo está na Central de Confiança.
O controle de acesso por dados faz cada pessoa tratar só os dados que a função exige, o histórico de login mostra quem acessou e quando, e a autenticação de dois fatores reduz o risco de acesso indevido. O módulo LGPD cuida dos termos com assinatura eletrônica. O roteiro para redes está em LGPD para redes.
Sim. O administrador aplica o logotipo da empresa na tela de login e define a cor oficial da marca, que se reflete em módulos como Universidade Corporativa, Marketing e Comunicados. O colaborador abre a plataforma e vê a identidade visual da própria empresa, o que reforça a percepção de ferramenta interna em operações com milhares de usuários.
Não. O controle de acesso está incluído na assinatura da SULTS, cobrada por usuário ou por unidade, conforme a operação, com os +25 módulos integrados. A implantação é contratada uma única vez, e o contrato tem tempo mínimo de 1 ano. O time comercial monta a proposta pelo número de unidades.
Pela página de demonstração, pelo WhatsApp ou pelo 0800 960 2540. Em 30 minutos ao vivo, um especialista monta uma visão de diretoria e uma de loja, mostra a permissão por módulo, menu, tela e registro, o bloqueio de login, o histórico de acessos e os tokens de API, e responde sobre preço e implantação.
Perfis de acesso por cargo, permissão por módulo, menu, tela e registro, 2FA por e-mail e histórico de login, no mesmo controle de acesso que governa os +25 módulos da SULTS.
+1.750 marcas e +92 mil unidades operam no SULTS.
Ao vivo, com um especialista, em 30 minutos. Você escolhe o horário.