Proteção de dados em rede

LGPD para redes de franquias com dado segregado por unidade

Com a LGPD para redes da SULTS, o mesmo sistema atende empresas diferentes sem misturar dados: a unidade enxerga só o dado dela, cada perfil assina o termo que lhe cabe antes de operar, e o relatório mostra quem assinou qual versão.

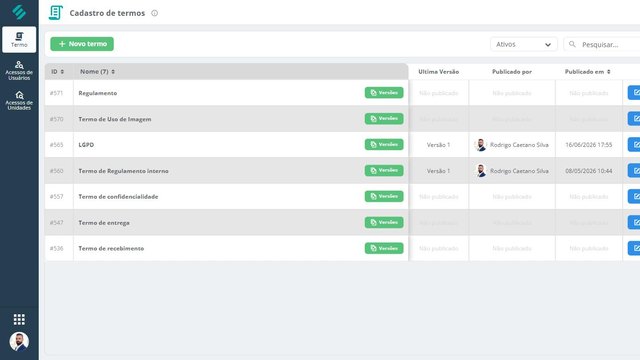
Cadastro de termos da SULTS com a versão publicada de cada termo, quem publicou e quando
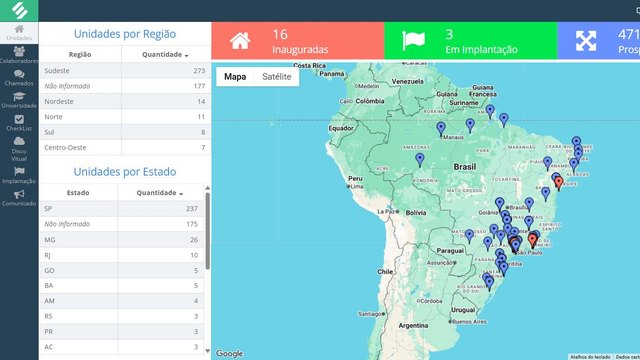
Mapa de unidades da SULTS com a distribuição das operações por região e por estado
  • +1.750Marcas usam o SULTS
  • +92 milUnidades gerenciadas
  • +600 milUsuários
  • +25Módulos integrados

Usada por +1.750 marcas

Pizza HutHabib'sMormaiiBob'sÓticas DinizConsórcio Embracon

LGPD em rede franqueada

Proteção de dados feita para uma rede de empresas sob a mesma marca

Em uma empresa de unidades próprias, a discussão de LGPD acontece dentro de um único CNPJ. Em uma rede franqueada, o mesmo dado de cliente circula entre empresas juridicamente distintas, cada uma com CNPJ próprio e todas seguindo o padrão que a franqueadora define, sob uma única marca na porta. O sistema que a rede adota é onde essa fronteira existe na prática.

  • A fronteira entre unidades precisa ser técnica

    O contrato define que o franqueado acessa só o dado da própria unidade, e a visão por unidade do módulo de Segurança aplica essa regra dentro do sistema. É esse controle funcionando que uma auditoria pede para ver.

  • Quem tem acesso muda toda semana

    Rede grande contrata, promove e desliga o tempo todo. A permissão vem do perfil e da unidade: quem muda de cargo ou de loja passa a ter o acesso do novo lugar assim que o cadastro é atualizado.

  • O termo é assinado, com nome, data e hora

    O termo com assinatura no login prova ciência e consentimento: registra nome completo, data e hora, e a pessoa só opera depois de assinar.

  • Perfis diferentes, termos diferentes

    Quem opera assina confidencialidade, quem gerencia assina política de tratamento, quem é terceirizado assina acordo de processamento. Em rede, o termo ainda pode variar por unidade.

  • Precisa saber qual texto valia naquela data

    O versionamento é imutável: cada alteração vira uma versão com data, hora e autor, e o relatório mostra qual versão cada pessoa assinou.

  • A prova que o cliente grande pede

    Cliente corporativo grande aplica questionário de risco de fornecedor antes de fechar. Ter o relatório pronto encurta semanas de negociação.

+1.750 marcas já centralizaram a gestão com o SULTS

+92 mil unidades gerenciadas em alimentação, saúde, educação, varejo, serviços, construção e indústria. De cinco a milhares de unidades, em qualquer segmento.

Solicitar demonstração

Acesso e consentimento

Quem acessa o quê e quem consentiu com o quê, documentado

01Segregação

Segregação: cada unidade enxerga o dado que é dela

Esta é a camada que a rede resolve dentro do sistema. Franqueados concorrem entre si, trocam de rede e às vezes saem para abrir negócio próprio, e o isolamento entre unidades vale como regra técnica, aplicada a todo perfil desde o primeiro acesso.

  • Visão Rede ou visão Unidade

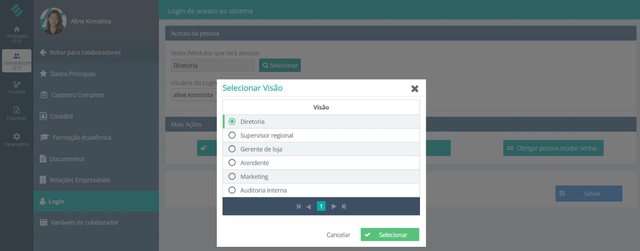
    A visão define o alcance do usuário. Quem é da unidade enxerga só o registro da própria unidade, e quem é da rede enxerga o conjunto. É a fronteira mais importante da configuração.

  • Permissão por módulo, menu e tela

    Dentro da visão, o acesso é granular. Um gerente de loja pode ter o checklist liberado e o financeiro fechado, e a configuração desce até a tela.

Seleção de visão no módulo de Segurança da SULTS, com os perfis Diretoria, Supervisor regional, Gerente de loja, Atendente, Marketing e Auditoria interna
Acesso, permissão e token de API ficam no mesmo painel
Mapa de unidades da SULTS com a distribuição das operações por região e por estado
Unidades por região e estado
  • Visões reutilizáveis por cargo

    O acesso é definido em visões reutilizáveis com agrupamento de usuários. Quem muda de cargo recebe o acesso do novo cargo ao trocar de grupo, e a revisão é feita na visão, uma vez, valendo para todos que estão nela.

  • Histórico de login

    Data e hora de cada acesso, por colaborador. É a evidência de controle de acesso que uma auditoria pede quando pergunta quem entrou no sistema e quando.

  • Autenticação de dois fatores

    Camada adicional para os perfis que acessam dado sensível, que costuma ser requisito em questionário de risco de cliente corporativo.

  • Token de API sob controle

    Geração, monitoração e revogação de token, com relatório de integrações em tempo real. Cada integração ativa aparece no relatório, e o administrador revoga no mesmo painel a que deixou de ser usada.

02Termo no login

O termo assinado por quem opera, antes de operar

O termo assinado prova que a pessoa leu e concordou, com nome completo, data, hora e versão registrados. Em uma rede com centenas de unidades e rotatividade alta, é essa prova que sustenta a resposta a uma auditoria.

  • Tela cheia no login

    O termo aparece antes de qualquer módulo, e a pessoa só opera depois de assinar. A cobrança é feita pelo próprio sistema, a cada login, até a assinatura acontecer.

  • Registro com nome, data e hora

    A assinatura guarda nome completo, data e hora exatos e a versão do termo aceito. É o que serve de evidência de consentimento informado.

  • Novo colaborador já entra assinando

    No primeiro login, o bloqueio apresenta todos os termos vigentes. Em rede que contrata toda semana, isso elimina a maior fonte de pendência.

O que cada assinatura registra
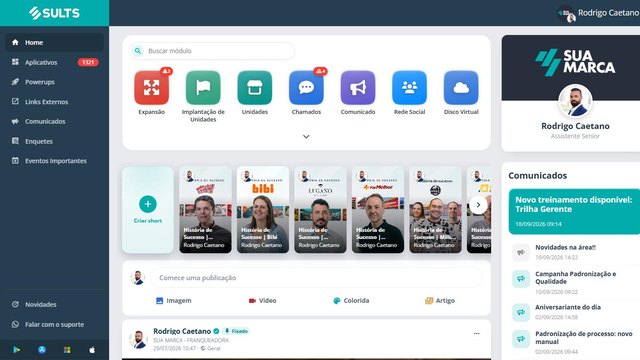
Tela inicial da SULTS com atalhos para os módulos, shorts de vídeo, feed de publicações e comunicados recentes
Depois de assinar, a pessoa segue para a tela inicial e os módulos
  • Atualização obriga nova assinatura

    Quando o termo muda, todos assinam a nova versão no próximo acesso, e a rede inteira passa a operar sob o mesmo texto vigente.

  • Distribuição para a rede inteira

    A distribuição alcança a rede inteira. O mesmo termo chega a cem ou a dez mil pessoas da rede pela própria plataforma, o que pesa quando são milhares de assinaturas por ano.

  • Editor próprio

    O texto é redigido dentro da plataforma, com formatação, e passa a existir como versão a partir da publicação.

03Versionamento

Versionamento: qual texto estava vigente naquela data

A pergunta que aparece em auditoria é qual política estava valendo em uma data específica, e quem tinha assinado ela naquele momento. Com o versionamento, a resposta sai do relatório: versão, data, hora e autor de cada alteração, e a assinatura de cada pessoa vinculada ao texto que ela aceitou.

  • Cada alteração vira uma versão

    Com data, hora e autor da mudança. O histórico é imutável: cada versão fica guardada exatamente como foi publicada.

  • O relatório aponta a versão de cada assinatura

    O relatório mostra qual texto cada pessoa assinou, além de quando. É a resposta que importa quando algo é questionado.

  • Aderência por unidade

    Assinaturas e pendências com o corte por unidade. A pendência aparece como lista nominal, por loja, pronta para a cobrança do gestor.

Tela inicial da SULTS com atalhos para os módulos, shorts de vídeo, feed de publicações e comunicados recentes
Tela inicial com atalhos para todos os módulos
  1. Versão 1 publicadaData, hora e autor registrados
  2. Jurídico revisa uma cláusulaA alteração vira a versão 2, e a versão 1 fica guardada como foi publicada
  3. Versão 2 em circulaçãoTodos assinam no próximo login, e o relatório mostra a aderência ao texto novo
Cada versão fica guardada como foi publicada
  • Exportável

    O relatório sai pronto para anexar em resposta de auditoria e em questionário de risco de fornecedor.

  • A nova versão circula sozinha

    Quando o jurídico revisa uma cláusula, a nova versão entra em circulação sozinha: quem acessa a plataforma assina no próximo login, e o relatório passa a mostrar a aderência ao texto novo.

  • Rastro que sobrevive à rotatividade

    O registro fica vinculado ao perfil da pessoa de forma permanente. Quem saiu da rede continua tendo o histórico do que assinou enquanto esteve.

04Termos por perfil

Termos diferentes para perfis e unidades diferentes

Uma rede tem vários públicos. Colaborador da matriz, franqueado, funcionário da unidade, terceirizado de limpeza e prestador de tecnologia acessam níveis distintos de dado, e o termo de cada um reflete isso.

  • Quem opera assina confidencialidade

    O perfil que manipula dado de cliente no dia a dia recebe o termo de confidencialidade correspondente ao acesso dele.

  • Quem gerencia assina política de tratamento

    O gestor que decide sobre uso de dado assume um compromisso diferente do operador, e o termo dele diz isso.

  • Terceirizado assina acordo de processamento

    Prestador que acessa dado pessoal por conta da rede recebe o acordo pertinente ao papel de operador.

  • O termo pode variar por unidade

    Quando a operação de uma região ou de um formato exige cláusula própria, o público-alvo do termo é definido por unidade.

Cada público recebe o termo do seu acesso
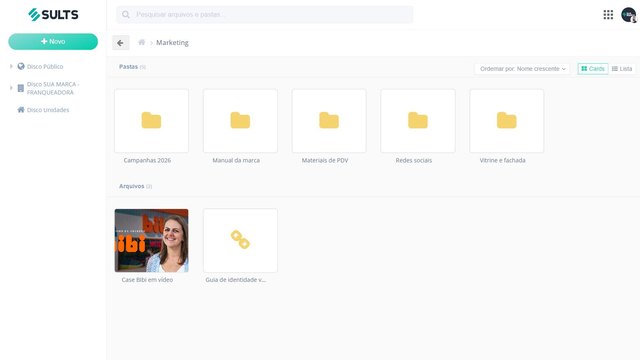
Disco Virtual da SULTS com pastas organizadas por área, vídeos e links
Documentos da rede em pastas por área, no Disco Virtual
  • Segmentação por cargo

    Além de perfil e unidade, o público pode ser recortado por cargo, e cada pessoa recebe só os termos que dizem respeito ao papel dela.

  • Um único lugar de controle

    Todos os termos, versões e assinaturas ficam no mesmo painel, e o GED aplica a mesma lógica aos demais documentos da rede, com isolamento por unidade e log de auditoria. Jurídico, RH e cada unidade consultam a mesma fonte.

Questionário de risco de fornecedor

A evidência que o cliente grande pede antes de assinar

Rede que atende empresa grande passa por questionário de risco de fornecedor antes de fechar contrato. As perguntas se repetem: quem acessa o dado, como o acesso é segregado, quem assinou o quê, e o que existe de registro. Ter a resposta pronta encurta semanas.

  1. 01

    Quem acessa o quê

    A configuração de visões e permissões responde a pergunta com uma tela, que mostra a regra aplicada perfil a perfil.

  2. 02

    Como o acesso é segregado

    A visão por unidade demonstra o isolamento na prática: é controle implementado, que o auditor confere funcionando.

  3. 03

    Quem assinou e quando

    O relatório de aderência com nome, versão, data e hora sai exportável, pronto para anexar.

  4. 04

    Registro de acesso ao sistema

    O histórico de login por colaborador cobre a pergunta sobre rastreabilidade de acesso.

  5. 05

    Controle de integração

    Token de API com geração, monitoração e revogação, mais o relatório de integrações, respondem a parte técnica do questionário.

  6. 06

    O mesmo pacote serve para o regulador

    A documentação que o cliente pede é a mesma que organiza a resposta em uma fiscalização, então o esforço é feito uma vez.

E a segurança da própria plataforma

Hospedagem, isolamento entre clientes, criptografia e políticas oficiais estão reunidos na Central de Confiança da SULTS.

  • HospedagemData centers na Amazon Web Services (AWS)
  • IsolamentoSubdomínio próprio e dados logicamente separados por cliente
  • CriptografiaTLS de ponta a ponta no tráfego, com HSTS ativo
  • AcessoPermissões por módulo, menu, tela e registro, com 2FA

Escopo claro

Onde o SULTS entra e onde o seu programa de privacidade continua

A SULTS cobre a camada interna do programa de privacidade: quem acessa o quê e quem consentiu com o quê, documentado. O restante do programa continua com o encarregado da rede, e a fronteira fica clara antes de contratar, para que cada parte saiba o que entrega.

O SULTS cobre

  • O SULTS cobre: Controle de acesso

    Visão por unidade, permissão por módulo, menu e tela, histórico de login e autenticação de dois fatores.

  • O SULTS cobre: Consentimento documentado

    Termo assinado no login, versionamento imutável, segmentação por perfil e unidade e relatório de aderência exportável.

Fica com o seu programa

  • Fica com o seu programa: Mapeamento de dados

    O inventário das operações de tratamento é trabalho do encarregado, com apoio jurídico, e acontece fora da plataforma.

  • Fica com o seu programa: Relatório de impacto

    O RIPD é documento de avaliação, produzido fora da plataforma, ainda que o registro de acesso ajude a instruí-lo.

  • Fica com o seu programa: Requisição de titular

    O atendimento a pedido de acesso, correção ou exclusão feito por um cliente da rede acontece pelo canal que a franqueadora define no programa de privacidade. A plataforma contribui com o registro de quem acessou o dado.

  • Fica com o seu programa: Resposta a incidente

    O fluxo de comunicação de incidente ao regulador é conduzido pela rede. A plataforma contribui com o registro de acesso que instrui a investigação.

Por onde começar

Comece pela fronteira entre unidades

De tudo que uma rede precisa resolver em proteção de dados, a segregação entre unidades é a que dá mais retorno por esforço: ela é técnica, é demonstrável em uma tela e é a primeira pergunta de qualquer auditoria. Configure as visões, publique o termo do perfil operacional e acompanhe a aderência por unidade. O resto do programa avança em paralelo, com o encarregado da rede, e a plataforma fornece a evidência pronta, extraída do próprio uso. +1.750 marcas operam no SULTS, com +92 mil unidades.

  1. 1Configure as visõesRede ou Unidade para cada grupo de usuários
  2. 2Publique o termo do perfil operacionalO maior público da rede assina no próximo login
  3. 3Acompanhe a aderência por unidadePendências nominais, loja por loja

Perguntas frequentes

Quem é o controlador dos dados em uma rede de franquias?

Depende de quem decide sobre o tratamento em cada situação, e é comum que franqueadora e franqueado ocupem papéis diferentes conforme o dado. Por isso o contrato de franquia costuma tratar do assunto de forma explícita. Esta é uma definição jurídica de cada rede, e o SULTS entra depois dela, garantindo que o acesso siga o que ficou definido.

Como impedir que uma unidade acesse o dado de outra?

Pela visão do módulo de Segurança da SULTS. O usuário com visão de unidade enxerga só o registro da própria unidade, e a permissão desce por módulo, menu e tela. É controle implementado no sistema, e é isso que uma auditoria pede para ver funcionando.

E-mail com a política assinada por resposta serve como consentimento?

E-mail comprova o envio da mensagem. Uma política que pede apenas ciência circula pelo módulo de Comunicados, com confirmação de leitura e relatório de quem leu. Consentimento pede o termo em tela de login com assinatura, no módulo LGPD da SULTS, que registra nome completo, data, hora e a versão aceita, e a pessoa só opera depois de assinar.

Como funciona a assinatura eletrônica do termo?

No SULTS, o termo aparece em tela cheia no login e bloqueia o acesso aos módulos até ser assinado. O registro guarda nome completo, data e hora exatos e a versão aceita, e fica vinculado ao perfil da pessoa de forma permanente.

O que acontece quando a empresa atualiza um termo?

No SULTS, a alteração gera uma nova versão, com data, hora e autor, e todos passam a assinar a nova versão no próximo acesso. A circulação acontece sozinha, e o relatório continua mostrando qual versão cada pessoa aceitou em cada momento.

Dá para ter termos diferentes por perfil?

Sim, e em rede isso é o caso normal. Quem opera assina confidencialidade, quem gerencia assina política de tratamento e terceirizado assina acordo de processamento. No SULTS, o público de cada termo é definido por perfil, cargo e unidade.

O que acontece quando entra um colaborador novo?

No primeiro login no SULTS, o bloqueio apresenta todos os termos vigentes e ele assina antes de acessar qualquer funcionalidade. Em rede com rotatividade alta, isso resolve a maior fonte de pendência de forma automática, no próprio primeiro acesso.

O relatório serve para auditoria?

Ele é exportável e traz quem assinou cada termo, qual versão, em que data e hora. Junto com o histórico de login e a configuração de visões da SULTS, forma o conjunto de evidências que costuma ser pedido. Se ele é suficiente para uma auditoria específica é avaliação do jurídico e do encarregado da rede.

O SULTS faz o mapeamento de dados da minha rede?

Não. O inventário das operações de tratamento é trabalho do encarregado, com apoio jurídico, e acontece fora da plataforma. A SULTS entra depois, garantindo que o acesso ao que foi mapeado siga a regra definida.

A plataforma tem portal para atender requisição de titular?

Não. Pedido de acesso, correção ou exclusão feito por um cliente da rede é atendido pelo canal que a franqueadora definir no programa de privacidade. A SULTS contribui com o registro de quem acessou o dado, que instrui a resposta.

O SULTS gerencia incidente de segurança e notificação ao regulador?

Não. O fluxo de comunicação de incidente é conduzido pela rede, com o encarregado. O que o SULTS oferece é o histórico de login e o registro de acesso, que ajudam a instruir a investigação sobre o que foi acessado e por quem.

Por que assinar o termo dentro da própria plataforma?

Porque a distribuição alcança a rede inteira, o termo bloqueia o login até ser assinado e o versionamento é nativo, o que resolve o termo coletivo em escala: milhares de pessoas assinam no próprio acesso, sem papel. O jurídico costuma manter a ferramenta de assinatura para os contratos individuais e usar o SULTS para os termos internos da rede.

Quais são as sanções previstas na LGPD?

A lei prevê advertência, multa, bloqueio e eliminação de dados, além de publicização da infração, com os limites definidos no próprio texto legal. Como os valores e os prazos regulatórios mudam, confirme o cenário atual com o seu jurídico antes de tomar decisão com base nele. O SULTS fornece a evidência de acesso e de aceite, não a interpretação da lei.

O que muda na LGPD quando a rede é franqueada?

O dado circula entre empresas juridicamente distintas que usam o mesmo sistema e atendem sob a mesma marca. Isso torna a segregação técnica entre unidades, que no SULTS é a visão por unidade, mais importante do que em uma empresa de lojas próprias, e torna a padronização dos termos uma questão de escala.

Como controlar acesso de terceirizado?

Pelo mesmo mecanismo do SULTS: perfil próprio, visão restrita ao que ele precisa e termo de acordo de processamento assinado no login. O histórico de login registra cada acesso, o que responde a pergunta sobre rastreabilidade de prestador.

Como controlar integração e token de API?

O módulo de Segurança da SULTS faz geração, monitoração e revogação de token, com relatório de integrações em tempo real. Toda integração ativa aparece no relatório, e o administrador revoga no mesmo painel o token que deixou de ser usado, o que mantém o acesso por API sob controle mesmo em rede que cresceu rápido.

Como responder ao questionário de risco de fornecedor de um cliente grande?

As perguntas recorrentes são quem acessa, como o acesso é segregado, quem assinou o quê e que registro existe. No SULTS, a configuração de visões responde as duas primeiras, o relatório de aderência responde a terceira e o histórico de login a quarta. Ter isso pronto costuma encurtar semanas na negociação.

A rede precisa de encarregado de dados?

A designação e a divulgação do encarregado seguem o que a lei determina, e a estrutura varia conforme o porte e o tipo de tratamento. Essa é uma decisão jurídica da rede. O SULTS fornece parte da evidência com que o encarregado trabalha, e a função em si continua com a rede.

Quanto tempo leva para colocar o primeiro termo no ar?

A parte de sistema é rápida: redigir no editor da SULTS, definir o público por perfil e unidade e publicar. O que costuma determinar o prazo é a revisão jurídica do texto, que acontece antes e independe da plataforma.

Por onde começar em uma rede que vai estruturar isso agora?

Pela segregação entre unidades, que é técnica, demonstrável e a primeira pergunta de qualquer auditoria. Depois publique o termo do perfil operacional, que é o maior público, e acompanhe a aderência por unidade. O programa completo avança em paralelo com o encarregado, e o SULTS fornece a evidência pronta, extraída do próprio uso.
Veja a LGPD para redes funcionando na sua operação

Um especialista mostra as visões por unidade, o termo no login e o relatório de aderência, e responde às perguntas do jurídico, do encarregado e de TI.
Solicitar demonstração